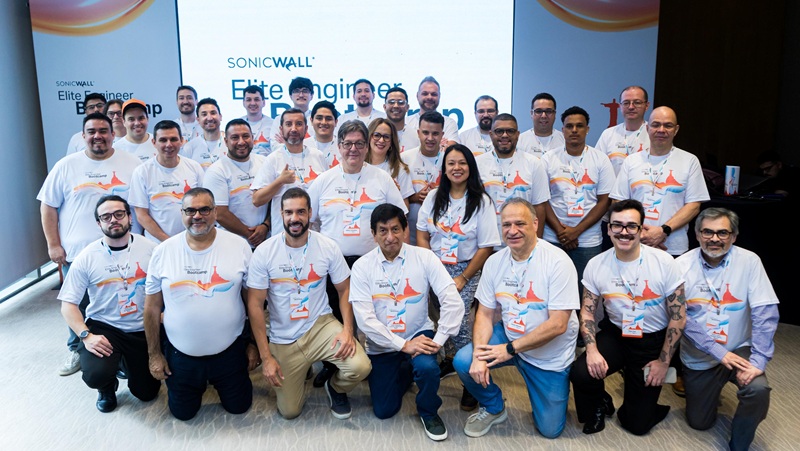
SonicWall reúne a 30 de partners de América Latina en el Elite Engineer Bootcamp y debate la seguridad en la era de las plataformas, la multinube y la IA
La edición realizada en Río de Janeiro consolida la estrategia de capacitación técnica enfocada en un enfoque de plataforma integrada de seguridad.
Bogotá, noviembre de 2026 – La integración de las tecnologías de seguridad en plataformas capaces de responder a la complejidad de los entornos multinube, del consumo de aplicaciones SaaS y de los riesgos asociados al uso de inteligencia artificial fue uno de los principales temas del Elite Engineer Bootcamp 2026, realizado por SonicWall en Río de Janeiro del 21 al 23 de octubre. El encuentro reunió a 30 partners de distintos países de América Latina para una inmersión técnica de día y medio sobre Cloud Secure Edge (CSE), SonicWall Endpoint Security, SD-WAN y Managed Protection Security Suite (MPSS), conducida por el equipo de ingeniería del fabricante.
Edilson Cantadore, director de Ingeniería de Soluciones de SonicWall para América Latina, aclara que, dada la calificación y el nivel de información técnica de los participantes, la agenda prescindió de presentaciones y talleres de producto, concentrando las actividades en la construcción de respuestas alineadas con la realidad de los entornos de TI y las inquietudes de los clientes finales. “Los contenidos y las discusiones buscan desarrollar nuevas formas de pensar las estrategias de los proyectos y la atención a las cuentas”, resume.
El ejecutivo señala que, a pesar del elevado nivel técnico de los participantes, buena parte de los profesionales se limita a trabajar con certificaciones y argumentos de venta centrados en un determinado ítem del arsenal de ciberseguridad. “Hay personas que conocen muy bien algunos productos y tecnologías. Hoy es necesario tener una visión de plataforma (con integración y orquestación de las distintas capas de protección). Los partners cuentan con profesionales experimentados, muchos actúan en canales multimarca y multiplataforma, pero mantienen ofertas segmentadas. Es hora de entender la importancia de entregar una solución unificada al cliente. El tiempo de vender los mejores productos de cada segmento ya pasó”, afirma.
Visión de plataforma
Cantadore recuerda que la evolución de las arquitecturas de TI ha ampliado la interdependencia entre tecnologías que, históricamente, se comercializaban y administraban por separado. Firewall, protección de endpoints, conectividad, acceso remoto, seguridad de aplicaciones y, más recientemente, uso seguro de IA, pasaron a integrar un ecosistema más amplio, en el que las decisiones sobre un componente afectan a los demás. En ese escenario, el conocimiento técnico especializado sigue siendo necesario, pero ya no es suficiente. “Enfatizamos la visión de plataforma, porque es justamente el concepto que permite unificar todas las piezas”, menciona Cantadore.
En referencia al perfil de los latinoamericanos reunidos en el bootcamp, el director de ingeniería de SonicWall reconoce la resiliencia de los profesionales de primera línea, particularmente en la atención al middle market. “Son raros los casos en que no tengan que resolver problemas que no están en el alcance de lo que deberían atender”, constata.
SonicWall Cloud Secure Edge (CSE), la plataforma SASE (Secure Access Service Edge) destacada en las sesiones técnicas, fue tomada como referencia del enfoque que SonicWall busca fomentar entre sus partners. “CSE reúne varias defensas para los tipos de riesgos que tratábamos por separado”, dice Cantadore. Enfatiza que, más que un añadido al portafolio, hay implicaciones comerciales más amplias. “Lo que resuelve el desafío del cliente no es nuestro producto. Es el producto y el profesional que lo va a instalar el sábado por la noche para que el lunes todo esté funcionando, y que después volverá para dar soporte”, define.
Cloud Secure Edge combina ZTNA, CASB, SWG y DLP: entorno sin perímetro
La plataforma CSE reúne componentes con funciones complementarias para proteger a los usuarios que acceden a aplicaciones y datos corporativos desde distintos lugares, dispositivos y redes, dentro o fuera del perímetro tradicional de las organizaciones.
Cantadore contextualiza la urgencia de la adopción con el ejemplo de empresas atacadas a través de la VPN corporativa, en las que una credencial robada permitió acceso irrestricto a la red. El problema no es la VPN en sí, sino el modelo de confianza que implica, pues una vez autenticado, el usuario ingresa a la red y puede moverse lateralmente. “La VPN tradicional dejó de ser una palanca de conectividad colaborativa para convertirse en un vector de riesgo”, dijo.
La respuesta a este cuadro es Zero Trust Network Access. En lugar de verificar solo la identidad en el momento del inicio de sesión, como hace la VPN, el ZTNA agrega capas de verificación continua. Además de las credenciales, evalúa el dispositivo (si está actualizado, si tiene el agente instalado, si cumple la política de seguridad de la empresa) y el contexto de la conexión (geolocalización, horario, red de origen), y restringe el acceso al recurso específico solicitado, nunca a la red en su conjunto. Una credencial robada, por sí sola, no es suficiente para superar todos esos criterios. “Dentro de SASE, el componente más importante es el ZTNA, porque es el componente que va a garantizar la confiabilidad de esa conexión de transporte”, afirma Cantadore.
Entre los demás componentes que integran el modelo, el Secure Web Gateway (SWG) actúa como capa de protección de la navegación. Su función no es restringir el acceso, sino proteger al usuario de aquello a lo que accede, incluso identificando sitios potencialmente maliciosos que podrían convertirse en vectores de ataque a la red corporativa.
El CASB (Cloud Access Security Broker) monitorea cómo el usuario interactúa con las aplicaciones SaaS, tanto las homologadas, como Microsoft, Google o Salesforce, como otros servicios, confrontando los riesgos de exposición de datos con los términos de confidencialidad y seguridad de cada servicio en la nube.
El DLP (Data Loss Prevention) se incluye como módulo crítico en un contexto en que el uso de IA generativa por parte de los empleados representa un nuevo vector de exposición de datos. El desafío no se limita a impedir intrusiones; incluye controlar cómo los usuarios comparten información con servicios externos.
“El usuario que quiere enriquecer su informe con un gráfico 3D adjunta una hoja de cálculo en un generador de imágenes, sin pensar que (según el contrato) la IA puede utilizar ese contenido en su propio entrenamiento, transformando información confidencial en dato de dominio público”, ejemplifica Cantadore.
MPSS: un diferencial competitivo
El tema del MPSS (Managed Protection Security Suite) ganó relevancia en el bootcamp ante un escenario en el que vulnerabilidades conocidas y fallas de configuración continúan creando oportunidades para ataques. La demora en corregir esos problemas amplía la exposición de las organizaciones, mientras que la automatización y la velocidad de las operaciones de los atacantes hacen insuficiente depender solo de verificaciones puntuales.
La propuesta del MPSS es asumir parte del trabajo de monitoreo continuo de los firewalls, liberando a los especialistas de los canales para actividades de mayor valor agregado. “Nosotros proveemos el trabajo masivo, repetitivo y desgastante para los partners, para liberarlos para actividades más rentables, de consultoría y apoyo”, explica Cantadore.
Además de aliviar la operación de los partners, el MPSS garantiza que los firewalls bajo monitoreo de SonicWall estén en conformidad con los requisitos mínimos de Cysurance, un seguro incluido en los contratos del fabricante para cubrir o mitigar pérdidas en caso de incidentes. El ejecutivo señaló una brecha relevante: canales que contrataron el servicio, pero nunca activaron los equipos de los clientes en el centro de monitoreo de SonicWall. “Es un servicio esencial que, hasta este momento, ninguno de nuestros competidores ofrece. Si el cliente necesita un seguro cibernético, contratarlo por separado es difícil. Los requisitos mínimos de la aseguradora son draconianos. Es fundamental usar esto como argumento para la venta del servicio”.
Aunque prácticamente todos los partners están bien informados sobre los beneficios del MPSS, el ejecutivo enfatiza que difundir este enfoque entre los gerentes de cuenta es decisivo, no solo aclarando que el servicio está incluido, sino explicando su función en la prevención de fallas operativas y en el mantenimiento del cumplimiento.
SD-WAN y Endpoint Security completan la plataforma
SD-WAN fue presentada en el encuentro como infraestructura obligatoria para garantizar la calidad de la conectividad en entornos distribuidos. “SD-WAN era un diferencial y ahora pasó a ser un ítem obligatorio. Se compra el firewall contando con SD-WAN”.
La tecnología unifica múltiples enlaces de distintos proveedores y garantiza al cliente una capa de inteligencia que selecciona la mejor ruta para cada flujo de datos, según criterios de disponibilidad, desempeño y costo.
SonicWall Endpoint Security, componente 100% desarrollado internamente por SonicWall, cierra la plataforma desde el extremo del dispositivo. Aunque no forma parte formalmente del modelo SASE definido por Gartner, se integra directamente con el agente ZTNA: al monitorear permanentemente la salud del dispositivo y reportar ese estado al componente de acceso, el endpoint pasa a ser parte funcional de la cadena de seguridad. La combinación de estos recursos refuerza el mensaje central del encuentro: la protección de los entornos digitales depende de la articulación entre tecnologías, políticas y servicios, y no solo de la adopción de productos individuales.
El valor de la tecnología está en la entrega
“Los canales tienen que mirar más hacia dentro de casa y usar a los proveedores que eligen como herramienta de su entrega y no como el fin de su operación”, defiende el ejecutivo de SonicWall.
Cantadore observa que esa lógica orienta también la forma en que SonicWall se comunica. La capacitación técnica del bootcamp y la comunicación institucional forman parte del mismo movimiento: transferir al canal el conocimiento necesario para que se posicione como integrador de plataforma, y no como revendedor de cajas. “Entonces, el canal debe entender que tiene que entregar la cereza del pastel y no el pastel. La mentalidad necesita cambiar en esa dirección; es ahí donde van a ganar dinero”, argumenta.
Para reforzar el modelo de go-to-market totalmente orientado al canal, la plataforma SonicWall Unified Management, complementada por el asistente de IA SAMI (SonicWall AI for Monitoring and Insight), fue desarrollada para que el partner gestione toda la operación de seguridad de sus clientes desde un único punto, desde la compra de la licencia hasta la entrega de Security as a Service. El bootcamp, en este contexto, es uno de los principales instrumentos para que esa visión de plataforma se convierta en práctica comercial en el día a día de los canales.
Para saber más, visite SonicWall en www.sonicwall.com.