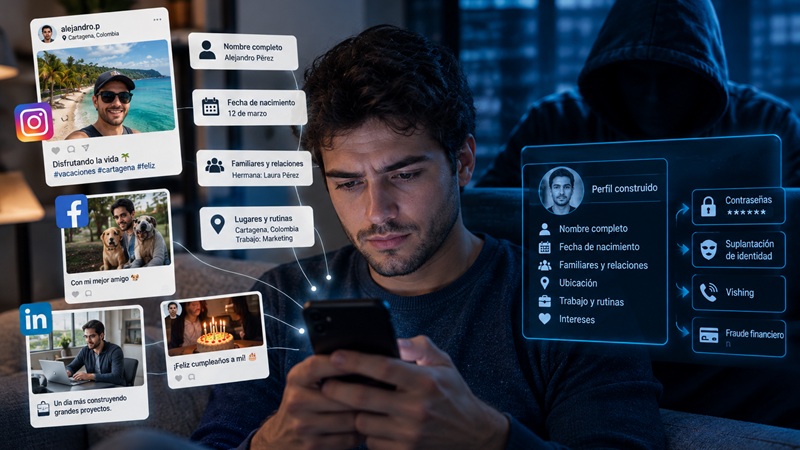
De las redes sociales a las contraseñas: cómo los datos públicos pueden alimentar un ciberataque
Las denuncias por delitos informáticos superaron las 19.100 en el primer trimestre del año, concentradas principalmente en Bogotá.
Colombia, 7 de octubre de 2026- La exposición de información personal en entornos digitales y redes sociales se ha convertido en uno de los principales insumos para la consolidación de fraudes y ciberataques en el país. El aumento progresivo de las denuncias por delitos informáticos refleja una problemática estructural impulsada por el procesamiento de datos públicos y el uso de herramientas de Inteligencia Artificial para la suplantación de personas y empresas.
De acuerdo con cifras del Ministerio de Defensa, entre enero y marzo de 2026 se registraron 19.182 denuncias por delitos informáticos en Colombia, lo que representa un incremento del 11,6% en comparación con el mismo periodo de 2025 (17.184 casos). Bogotá se mantiene como el principal foco de esta modalidad, acumulando 6.222 denuncias en el primer trimestre, frente a las 4.935 reportadas en el año anterior.
“Muchas veces pensamos que un dato por sí solo no representa un riesgo. El problema aparece cuando toda esa información está disponible públicamente y puede ser cruzada para construir un perfil de la persona”, explica Esteban Pinetta, asesor estratégico en delitos financieros y riesgo digital en SISAP.
Ingeniería social y huella digital: los vectores del fraude
El cruce de fragmentos de información dispersos en internet permite a los ciberdelincuentes construir perfiles precisos para ganar la confianza de las víctimas. Entre los datos de acceso público que más alimentan estos esquemas figuran:
- Nombres completos: Facilitan la correlación de cuentas, registros públicos y perfiles en distintas plataformas.
- Fotografías y material audiovisual: Utilizados como insumo para la creación de contenidos manipulados o falsificación de identidad.
- Fechas de nacimiento: Datos clave empleados para la validación de procesos de autenticación o la inferencia de credenciales.
- Estructura familiar y relaciones: Información estratégica para estructurar mensajes de ingeniería social de alta credibilidad.
- Ubicación, entorno laboral y rutinas: Datos que permiten determinar patrones de desplazamiento, disponibilidad y hábitos de la víctima.
“El objetivo de los ciberdelincuentes no siempre es obtener grandes cantidades de información, sino conseguir los datos suficientes para generar confianza. Una vez que conocen detalles personales de su víctima, pueden utilizarlos para crear mensajes, llamadas o solicitudes que parezcan legítimas y aumentar las posibilidades de que la persona revele información sensible o realice alguna acción”, señala Pinetta.
El desafío de la Inteligencia Artificial y los deepfakes
El avance de tecnologías basadas en Inteligencia Artificial ha escalado la sofisticación de las modalidades de suplantación. La proliferación de deepfakes —archivos de audio, imagen y video sintetizados mediante IA permite reproducir la apariencia física y el tono de voz de un individuo con un elevado nivel de precisión.
Esta evolución tecnológica ha obligado a los sectores financiero y transaccional a acelerar la implementación de mecanismos de verificación continua, tales como controles biométricos avanzados, pruebas de vida y algoritmos para la detección de síntesis de voz e imagen en tiempo real.
Recomendaciones para la gestión del riesgo digital
Frente a este escenario, los especialistas señalan que la mitigación del riesgo no exige el abandono de las plataformas digitales, sino la adopción de una cultura de gestión activa de la huella de información. Entre las pautas fundamentales de higiene digital destacan:
- Auditoría y restricción periódica de los parámetros de privacidad en plataformas sociales.
- Omisión de la publicación de documentos de identidad, direcciones residenciales o detalles de contacto sensible.
- Restricción en la divulgación de desplazamientos, itinerarios o ubicaciones geográficas en tiempo real.
- Activación obligatoria de la autenticación de doble factor (MFA) en todas las cuentas digitales.
- Eliminación de datos personales de acceso público (fechas de nacimiento, nombres de allegados o mascotas) como claves de acceso o respuestas a preguntas de seguridad.
- Verificación cruzada por canales alternativos e independientes ante cualquier requerimiento de dinero, transferencia o entrega de credenciales.
“La seguridad también comienza con lo que decidimos hacer público. Nuestra información tiene valor y debemos administrar nuestra huella digital con el mismo cuidado con el que protegemos una contraseña”, concluye Pinetta.